آیا سیستم سرگرمی خودرو می تواند مسیری برای ترمزها فراهم کند؟
در سال 2015، محققان امنیتی این قابلیت را در یک جیپ چروکی نشان دادند. آنها از راه دور به سیستم اطلاعات سرگرمی او دسترسی داشتند که سرگرمی ماشین را کنترل می کند و در عملکردهای رانندگی دستکاری شده بود.
فیات کرایسلر متعاقباً فراخوانی را اعلام کرد که تقریباً 1.4 میلیون خودرو در ایالات متحده را پوشش می دهد تا یک به روز رسانی نرم افزاری را نصب کند که این نقص را برطرف کند.
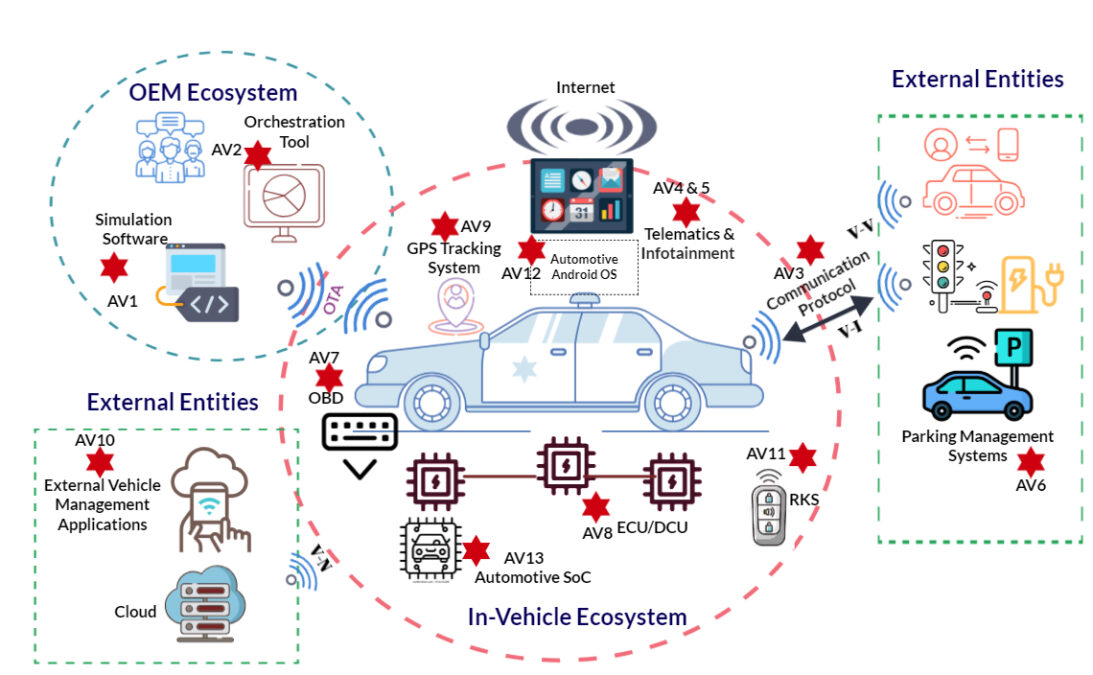
این حمله یک سیستم تعبیه شده در خودرو را هدف قرار داد. یک مطالعه اخیر وب گسترده تر، از جمله برنامه های مرتبط با خودرو و خدمات آنلاین را مورد بررسی قرار داد.
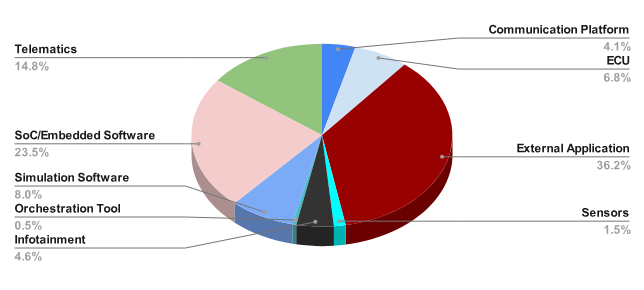
محققان دانشگاه گوتنبرگ سوئد و دانشگاه صنعتی چالمرز 413 آسیب پذیری گزارش شده قبلی در نرم افزار خودرو را تجزیه و تحلیل کردند. اپلیکیشن های خارجی با 36.2 درصد بیشترین سهم را به خود اختصاص دادند.
تحقیقات آنها، منتشر شده در مجله کیفیت نرم افزار، همچنین تغییری به سمت نرم افزارهای مرتبط خارجی را در مقایسه با تحقیقات قبلی شناسایی کرد.
Srijita Basu، محقق مهندسی نرم افزار که در هر دو موسسه کار می کند، به ScienceAlert گفت: «آنچه قابل توجه است این است که فناوری هایی که به طور گسترده در خدمات آنلاین معمولی استفاده می شوند، اکنون بخشی از چشم انداز امنیت خودرو هستند.
وب گسترده تر شامل برنامه های کاربردی موبایل و وب و سرویس های ابری است که داده ها را در رایانه های راه دور ذخیره یا پردازش می کنند.
باسو توضیح داد که برنامهها و سرویسهای ابری متصل به خودرو میتوانند دادههایی را در مورد مکان سفر و نحوه استفاده از آن و گاهی اوقات اطلاعات مربوط به مالک آن ذخیره کنند. امنیت ضعیف می تواند به افراد خارجی اجازه دسترسی به این داده ها را بدهد.
عواقب آن می تواند به اتصالات داخل خودرو نیز بستگی داشته باشد. باسو خاطرنشان کرد که سیستمهای سرگرمی و تلهماتیک آن، نرمافزاری که دادههای نحوه عملکرد خودرو را ضبط و ارسال میکند، میتواند دادهها را با سایر اجزای خودرو مبادله کند.
باسو هشدار داد: «اگر یک آسیبپذیری مورد سوء استفاده قرار گیرد و مرزهای امنیتی بین این سیستمها و عملکردهای حیاتی ایمنی کافی نباشد، مهاجم ممکن است فراتر از مؤلفه اصلی باشد».
محققان برای بررسی محل تمرکز آسیبپذیریها، سوابق مربوط به خودرو را از ژانویه 2022 تا سپتامبر 2024 از پایگاه ملی آسیبپذیری ایالات متحده جمعآوری کردند و منابع امنیتی اضافی را بررسی کردند.
نقص ها بر اساس نرم افزار تحت تأثیر، شدت و محل وقوع آنها در طول توسعه نرم افزار طبقه بندی شدند.
آنها یافتههای خود را با تحقیقات ۲۰۱۰ تا ۲۰۱۹ مقایسه کردند. بکارگیری روش مطالعه قبلی برای سوابق اخیر نیز افزایش نسبت مربوط به نرم افزارهای خارجی را نشان داد.
این تیم در حال بررسی راه دیگری است که نقصها میتوانند وارد نرمافزار خودرو شوند، از طریق مؤلفههای کد خارج از قفسه به نام کتابخانهها. توسعه دهندگان از این مؤلفه ها برای انجام وظایف بدون نوشتن هر تابع استفاده می کنند.
محققان با استفاده از پنج ابزار اسکن، 20 پروژه منبع باز مورد استفاده در نرم افزار خودرو یا توسعه آن را بررسی کردند. این تحقیق جداگانه 827 کتابخانه آسیب پذیر را شناسایی کرد.
این سند همچنین کتابخانه های مشترک بین پروژه ها را شناسایی می کند. بنابراین، ضعف در یک جزء پرکاربرد می تواند چندین سیستم را تحت تاثیر قرار دهد.
باسو پیشنهاد کرد که سازندگان بدانند کدام مؤلفهها وارد نرمافزارشان میشوند، به طور منظم کتابخانههای دریافتی از دیگر توسعهدهندگان را اسکن کنند، نقصهای گزارششده جدید را نظارت کنند و برنامهای برای اجرای اصلاحات داشته باشند.
تجزیه و تحلیل نشان داد که بیشترین گروه از آسیب پذیری ها مربوط به مرحله نوشتن کد است. بزرگترین گروه بعدی مربوط به طراحی است.
باسو گفت که ایمنی باید از همان ابتدا ساخته شده و در طول عمر وسیله نقلیه آزمایش شود.
توصیههای او شامل جدا کردن سیستمهای رانندگی از سرگرمی و اجزای متصل به بیرون است، به طوری که نقض یکی از آنها به طور خودکار به عملکردهای رانندگی نرسد.
باسو تاکید کرد که این یافته ها به این معنا نیست که هر نقص گزارش شده می تواند از راه دور استفاده شود یا دسترسی به کنترل های رانندگی را فراهم کند. این تحقیق همچنین نمی تواند تعیین کند که چه نسبتی از خودروها را می توان هک کرد.
تنها 17 آسیبپذیری مرتبط با خودرو از دوره مورد مطالعه در فهرست کاستیهای آژانس امنیت سایبری ایالاتمتحده نشان داده میشود که شناخته شده است مورد سوء استفاده قرار گرفتهاند، و بیشتر در مجموعه دادهها در منابع بهرهبرداری که تیم بررسی کرده بود ظاهر نمیشود.
این مقاله همچنین اشاره می کند که 20 پروژه اسکن شده ممکن است کل صنعت را نشان ندهند.
برای دارندگان، Basu توصیه میکند نرمافزار را بهروز نگه دارند، رمزهای عبور قوی را انتخاب کنند که فقط برای حسابهای خودروی متصل استفاده میشود، برنامههای تلفن متصل را ایمن کنند و بررسی کنند که کدام سرویسها مجوز دسترسی به مکان و دادههای شخصی را دارند.
باسو افزود: «با این حال، مسئولیت اصلی پیشگیری و کاهش آسیبپذیریهای نرمافزار بر عهده تولیدکنندگان و فروشندگان آنها است».
این مطالعه در منتشر شد مجله کیفیت نرم افزار.
این مقاله توسط ربکا دایر تصحیح و توسط ربکا دایر ویرایش شده است. در حالی که ما به روند خود افتخار می کنیم، اما فقط انسان هستیم. اگر خطایی را مشاهده کردید، لطفاً به ما اطلاع دهید.